Cuando tu empleado de teletrabajo resulta no ser quien piensas: el cambio de identidad de hackers norcoreanos

Estimada Comunidad Remth 2.0:
El mundo tecnológico ha experimentado importantes cambios en los últimos años y uno de los más significativos ha sido la expansión del teletrabajo. Aunque su crecimiento se ha moderado desde el final de la pandemia, sigue siendo una modalidad laboral ampliamente utilizada a nivel mundial. Gracias a una simple conexión a Internet, muchos profesionales pueden desempeñar sus funciones de forma remota, ofreciendo una mayor comodidad y flexibilidad tanto para empleados como para empresas.
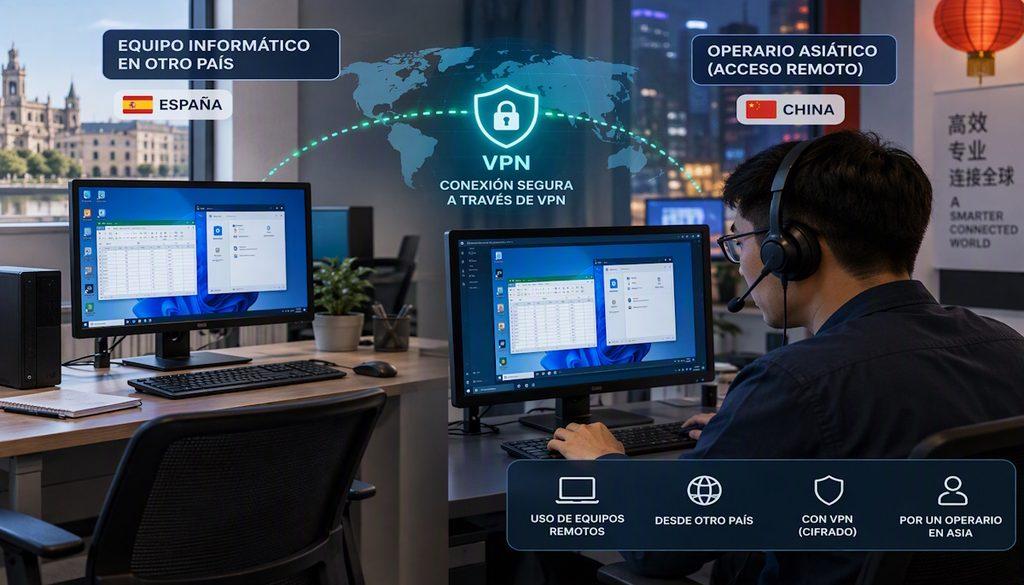
Sin embargo, esta modalidad también presenta ciertos riesgos. Uno de ellos ha sido detectado en países como Corea del Norte, donde grupos organizados utilizan complejas infraestructuras tecnológicas para hacerse pasar por trabajadores de otros países. Mediante el uso de redes VPN, estos individuos aparentan conectarse desde el país de origen de la oferta laboral, logrando así acceder a empleos remotos y obtener ingresos que, según diversas investigaciones, podrían destinarse a financiar actividades estatales.
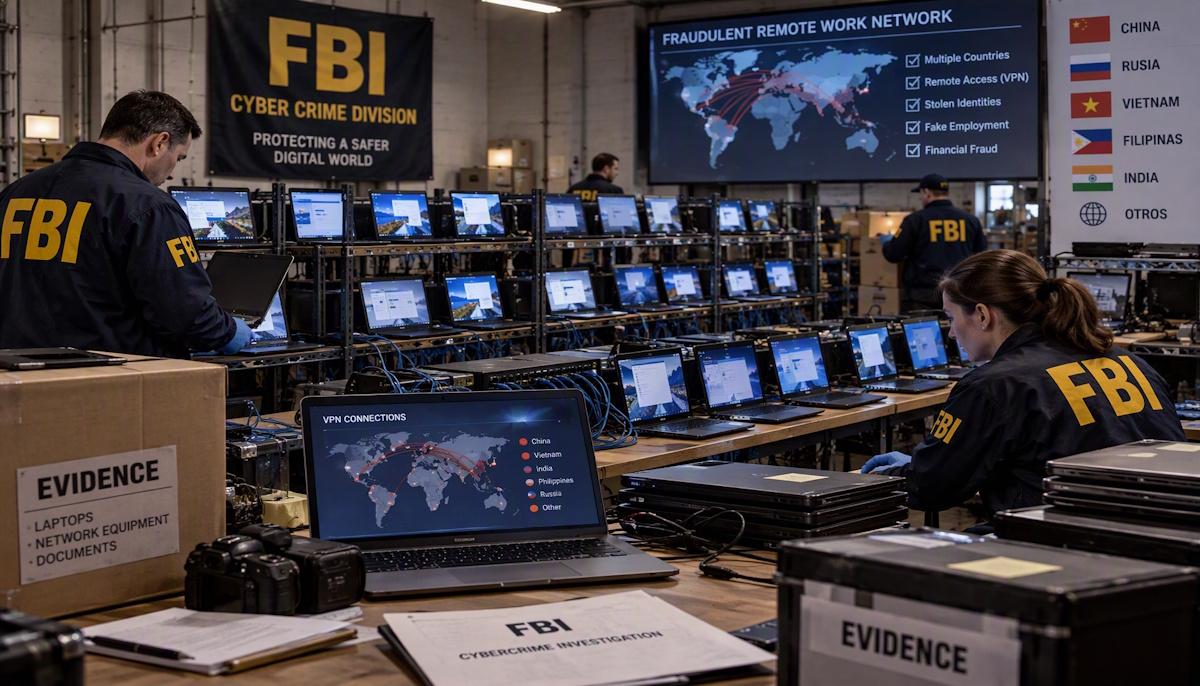
En Estados Unidos ya se han detectado más de 300 empresas afectadas por este tipo de prácticas. Su modus operandi consiste en crear granjas de dispositivos informáticos ubicadas en la región donde se encuentra la empresa contratante. Estos equipos mantienen conexiones remotas con operadores situados en Corea del Norte mediante túneles VPN, permitiéndoles desempeñar funciones laborales o, en algunos casos, intentar sabotear procesos internos de las organizaciones.
En varios estados se han descubierto instalaciones de este tipo gestionadas por ciberdelincuentes. Además, el uso de Inteligencia Artificial les permite modificar su apariencia durante videollamadas y entrevistas, dificultando enormemente la identificación de su verdadera identidad. Esta tecnología puede alterar rasgos faciales, voz y expresiones de manera cada vez más convincente.
Otro de los métodos empleados consiste en falsificar documentación o recurrir a terceros que se presentan físicamente o participan en entrevistas en nombre del supuesto trabajador. El FBI lleva años investigando y desmantelando este tipo de redes, aunque continúan apareciendo nuevos casos debido a los beneficios económicos que generan.
Desde que esta estrategia comenzó a utilizarse a gran escala, se estima que se han obtenido cientos de millones de dólares, fondos que, según las agencias de seguridad, podrían haberse empleado para apoyar los programas militares, balísticos y nucleares de Corea del Norte.
Todo ello nos lleva a reflexionar sobre una cuestión fundamental: ¿conocemos realmente a las personas que contratamos para trabajar en remoto? Aunque las empresas disponen de mecanismos de supervisión, verificación de identidad y control de acceso, ningún sistema es completamente infalible. Desde la expansión del teletrabajo, se han registrado incidentes relacionados con filtraciones de datos, accesos indebidos y fraudes de identidad, lo que pone de manifiesto la importancia de reforzar los procesos de validación y seguridad.
Siempre a su servicio.
Fuente de información: Xataka.
🔹 Puntos Clave del Texto
- El teletrabajo ha transformado la forma de trabajar y ofrece mayor flexibilidad laboral.
- Grupos vinculados a Corea del Norte utilizan identidades falsas para acceder a empleos remotos.
- El uso de VPN y equipos intermediarios permite aparentar que trabajan desde otros países.
- Más de 300 empresas estadounidenses habrían sido afectadas por este tipo de fraude.
- La Inteligencia Artificial se utiliza para modificar la apariencia y la voz durante entrevistas.
- Algunos delincuentes recurren a terceros para superar controles de identidad más estrictos.
- El FBI lleva años investigando y desmantelando estas operaciones.
- Los beneficios obtenidos podrían haber generado cientos de millones de dólares.
- La situación pone de relieve la necesidad de reforzar la verificación de identidad y la ciberseguridad en el teletrabajo.